
Настройка Wazuh для обнаружения атак на Linux и Windows
- Words
- 55
- Chars
- 404
- AI summary
- Yes
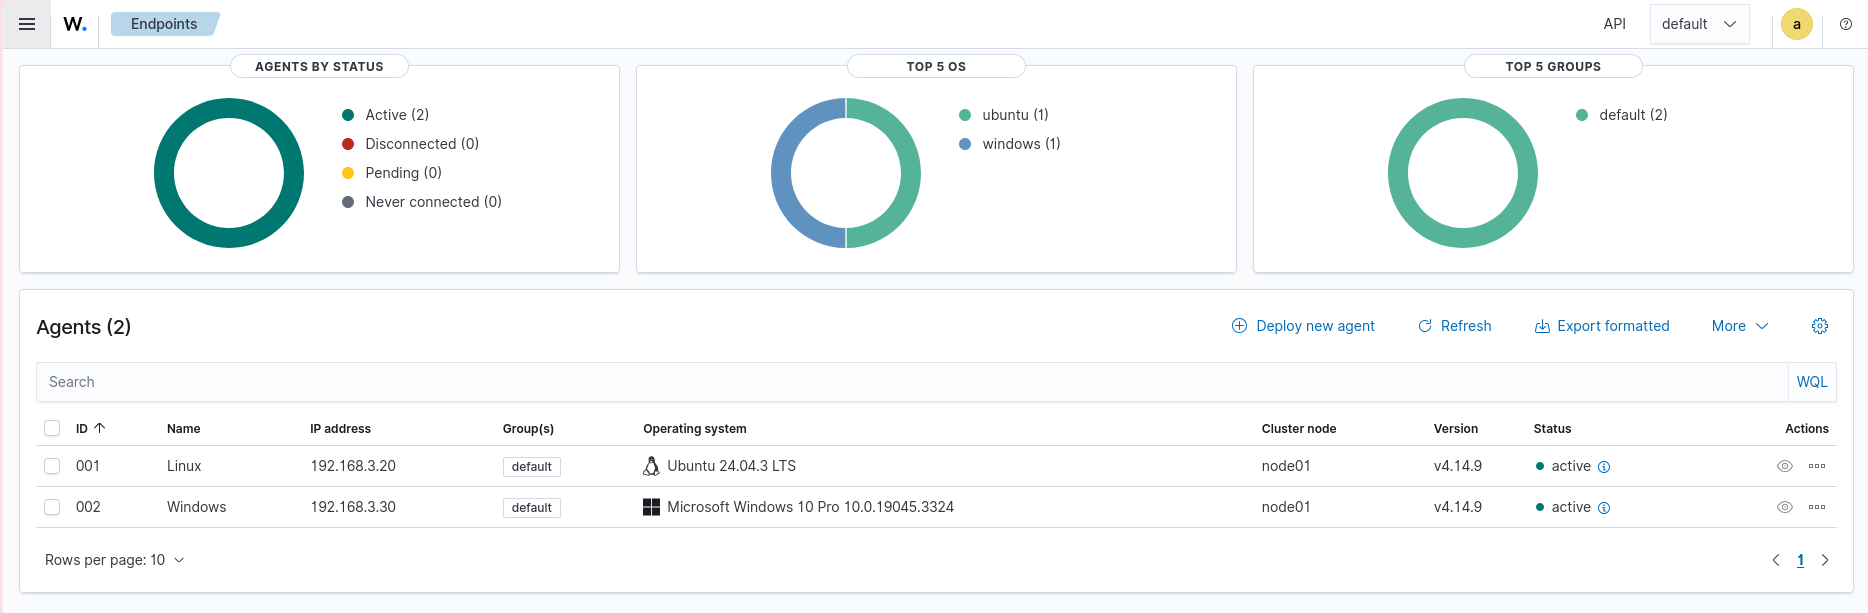
A step-by-step guide builds a home lab with a Wazuh Server, two agent hosts running Ubuntu and Windows 10, and an attacking machine on Kali Linux. It covers deploying Wazuh and configuring detection rules. The lab then tests how the SIEM collects logs and detects SSH brute-force in real time, suspicious activity on an agent, and malicious PowerShell using real attack examples.
Пошаговое руководство по сборке домашнего лабораторного стенда: Wazuh Server, два хоста с агентами на Ubuntu и Windows 10 и атакующая машина на Kali Linux. Разворачиваем Wazuh, настраиваем правила обнаружения и на практике проверяем, как SIEM собирает логи, обнаруживает SSH-брутфорс в реальном времени, подозрительную активность на агенте и вредоносный PowerShell на реальных примерах атак. Читать далее
Open article