
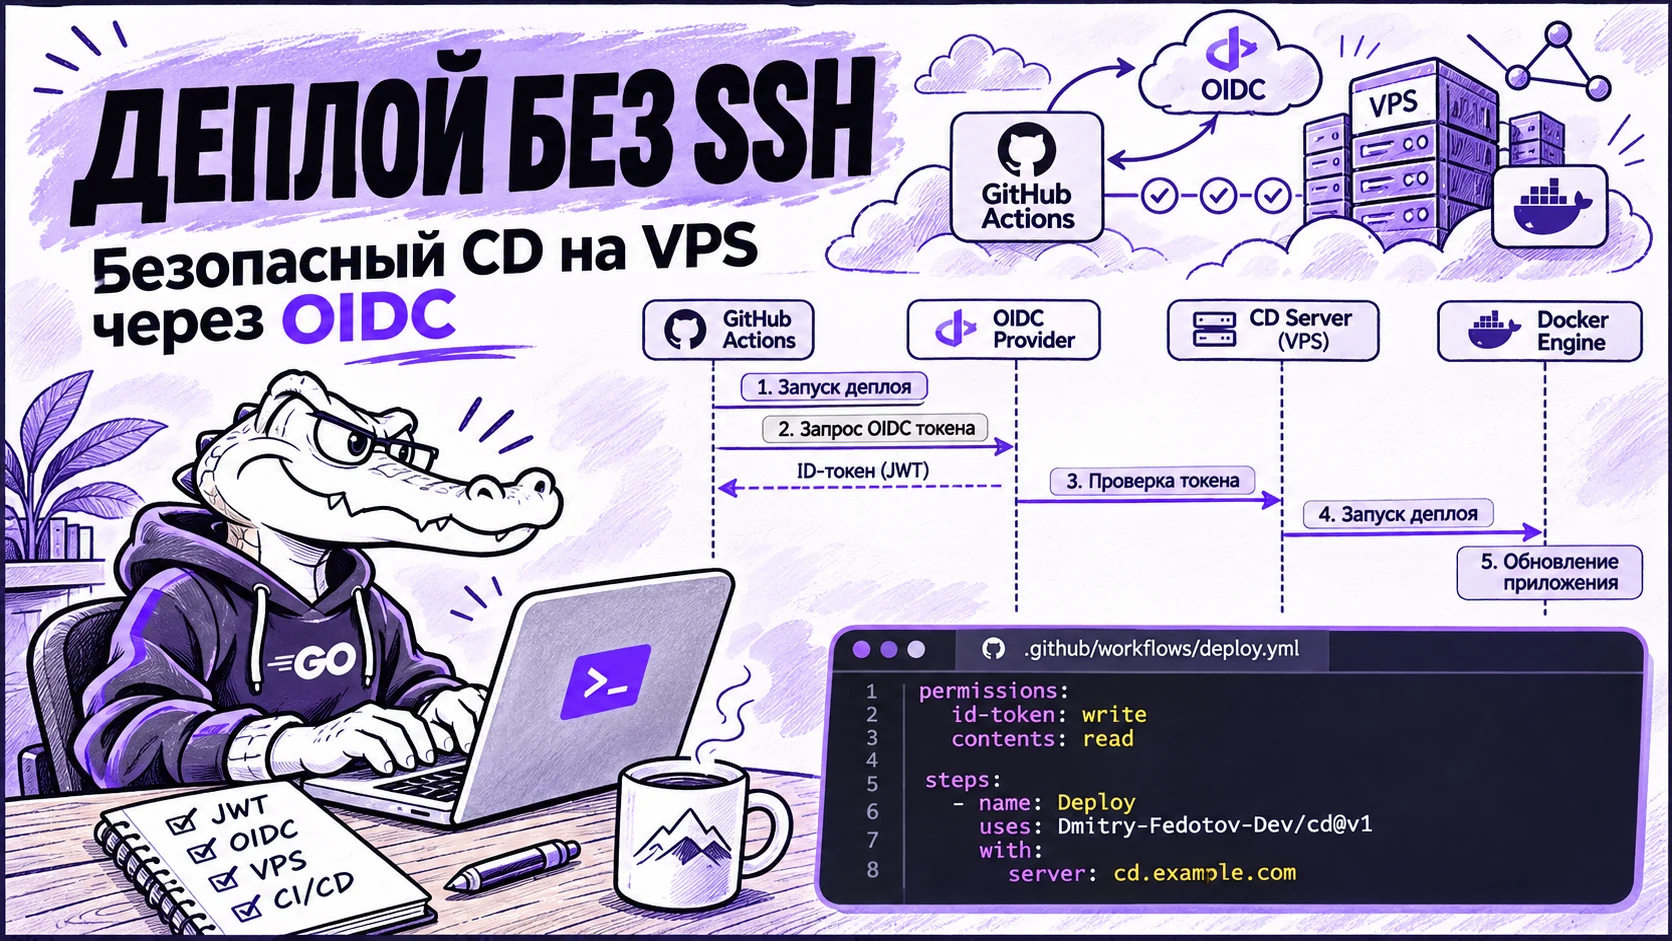
Деплой на VPS по push без SSH-ключей в CI: архитектура cd, механика OIDC и границы применимости
- Words
- 218
- Chars
- 1809
- AI summary
- Yes
Small and mid-sized projects often run several undemanding services on a single Linux VPS, such as an application backend, bots, or static web pages. The host setup usually includes a Docker daemon and a reverse proxy. The article covers deployment by push without SSH keys in CI, including CD architecture, OIDC mechanics, and the limits of where this approach applies.
В практике системного администрирования малых и средних проектных контуров распространен сценарий, при котором на одном виртуальном выделенном сервере под управлением ОС Linux разворачивается несколько нетребовательных сервисов, таких как серверная часть приложений (), боты или статические веб-страницы. Инфраструктура хоста обычно включает Docker-демон и обратный прокси-сервер, представленный Caddy или Nginx. Стандартное требование к автоматизации процессов непрерывной интеграции и доставки заключается в выкатке новой версии сервиса на сервер при выполнении операции отправки изменений ( git push ) в основную ветку репозитория. Развертывание приложений на собственном VPS традиционно выполняется по одной из трех ключевых схем, каждая из которых имеет выраженные технические компромиссы и уязвимости: Прямой доступ из CI по протоколу SSH предполагает сохранение приватного ключа в настройках секретов репозитория. В ходе выполнения задачи workflow-раннер подключается к серверу по SSH и исполняет последовательность команд git pull && docker compose up -d --build . Подобный подход характеризуется высокой уязвимостью контура безопасности: приватный SSH-ключ является долгоживущим компрометиру...
Open article