
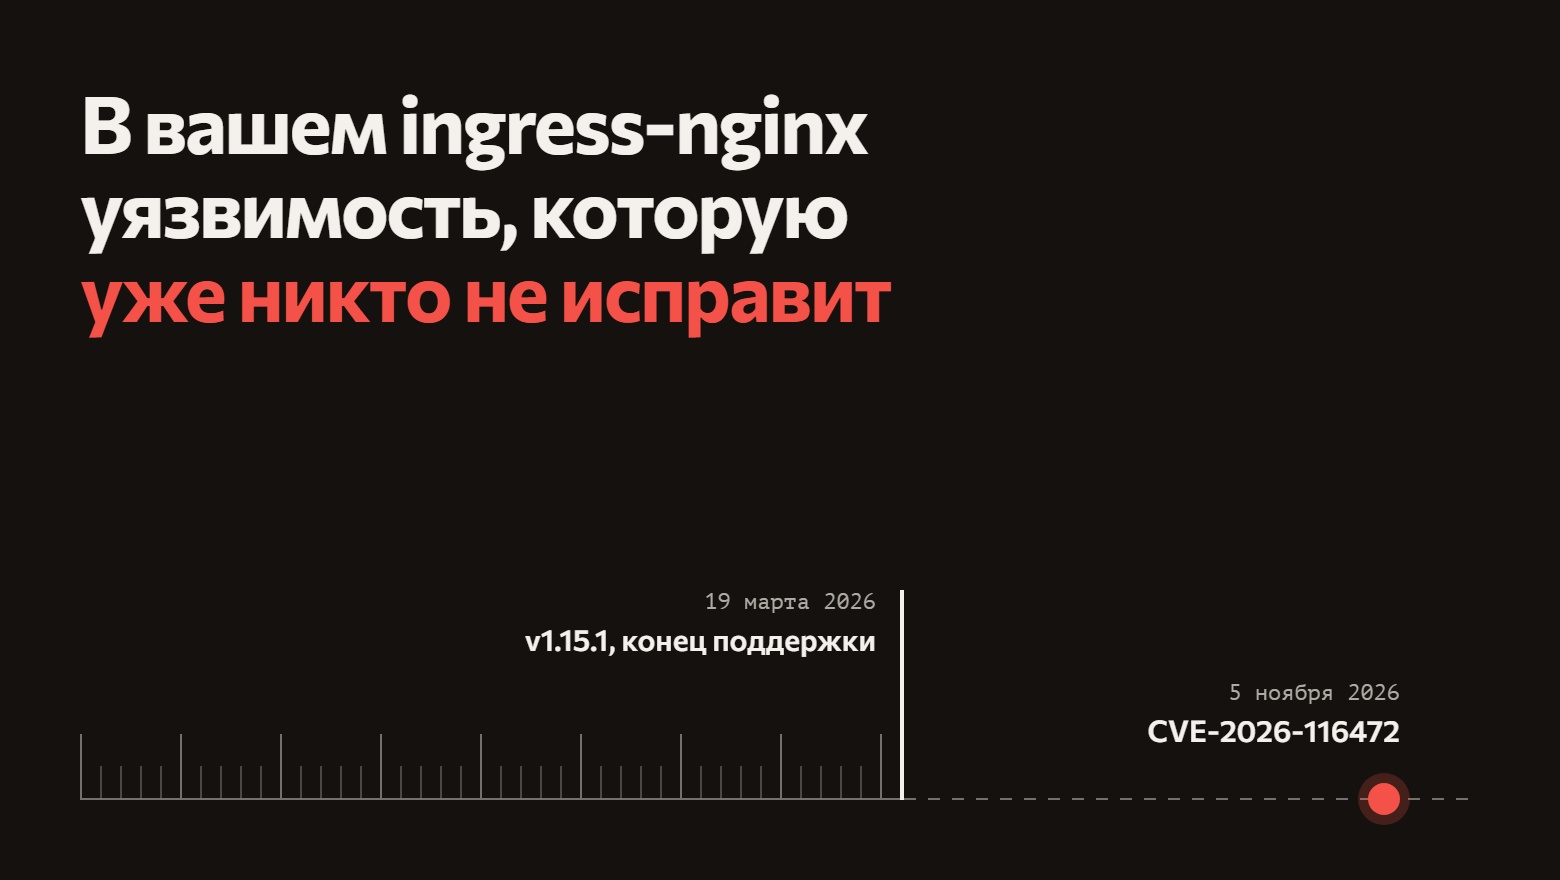
В вашем ingress-nginx уязвимость, которую уже никто не исправит
- Words
- 55
- Chars
- 409
- AI summary
- Yes
The Kubernetes project published a bulletin on November 5 for CVE-2026-116472 in ingress-nginx. The vulnerability has a low CVSS score of 2.7. The bulletin’s final line says there will be no fix because support for ingress-nginx ended in March 2026. The flaw itself is described as unpleasant but not frightening. The bigger concern is that future ingress-nginx bulletins, including ones with high scores, will look the same.
5 ноября проект Kubernetes опубликовал бюллетень по CVE-2026-116472 в ingress-nginx. Оценка низкая, 2.7 по CVSS. Интереснее последняя строка бюллетеня: исправления не будет, потому что поддержка ingress-nginx закончилась в марте 2026. Сама уязвимость неприятная, но не страшная. Важнее другое: так теперь будет выглядеть каждый следующий бюллетень по ingress-nginx, в том числе с высокой оценкой. Читать далее
Open article