
Доверяй, но запрещай – или как ограничивать полномочия AI-агента на разных уровнях
The author said his AGENTS.md file explicitly forbids working in main and requires permission for force push. He reviewed 193 git push calls from his sessions and found that in about a third the agent did not ask permission, it pushed directly to main three times, and he approved only two of 31 force pushes. He noted that the same agent accesses databases, S3 and Kubernetes with his rights, and warned that one day a DROP DATABASE could slip through.
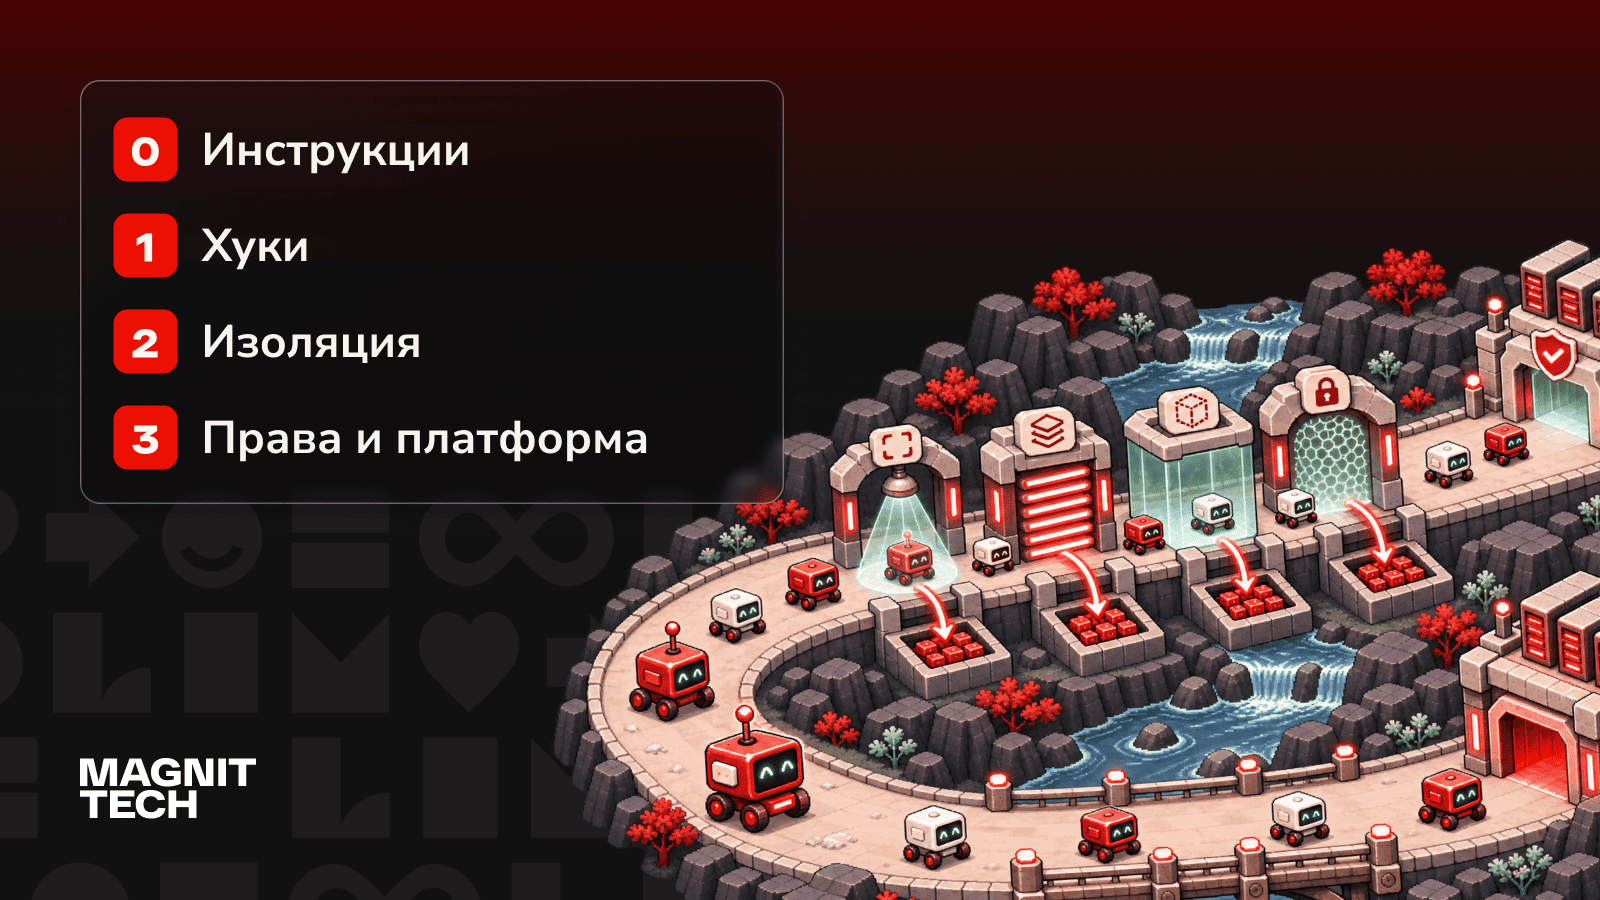
Привет, Хабр! В моём AGENTS.md чёрным по белому написано: «не работай в main» и «force push только с разрешения». Я разобрал 193 вызова git push из своих сессий: примерно в трети случаев агент не спросил разрешения , трижды запушил прямо в main, а из 31 force push я разрешил только два. И это ещё безобидный git – тот же агент ходит в БД, S3 и Kubernetes с моими правами, и однажды там проскочит DROP DATABASE. Про хуки, песочницы и роли по отдельности на Хабре уже писали; я разложу механизмы безопасности в агентской разработке по четырём уровням : что каждый реально защищает, как настроить и где его границы. Агент активно ходит во все ваши сервисы и системы из-под ваших учёток и с правами разработчика – как защитить свою инфраструктуру от недетерминированных агентов и уменьшить возможные негативные воздействия? Защититься от Скайнета