
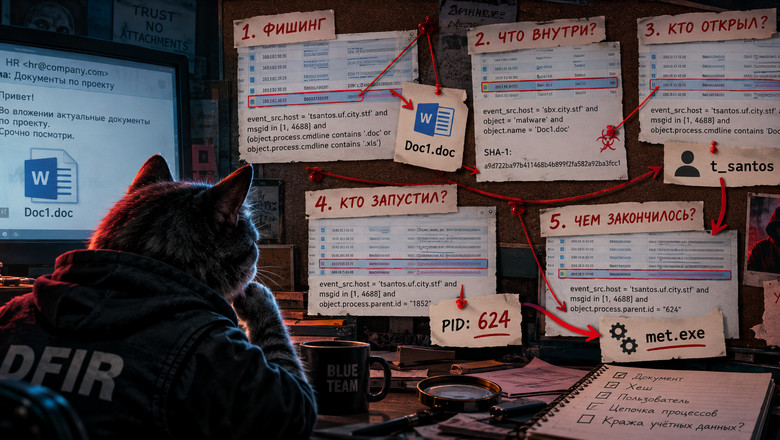
Фишинг всему голова: от письма до дампа учетных данных
Full story
A walkthrough based on Standoff Defend tasks shows how logs can reconstruct a phishing attack chain. It traces the sequence from a phishing document being opened through several SIEM events and a suspicious met.exe file to an LSASS dump. The piece includes analytical reasoning and practical queries used during the investigation.
Один фишинговый документ, несколько событий в SIEM и подозрительный met.exe . На примере заданий Standoff Defend в очередной раз разберём, как по логам восстановить цепочку атаки: от открытия письма до дампа LSASS . Немного аналитики, практических запросов и рассуждений в процессе расследования :) Читать далее