
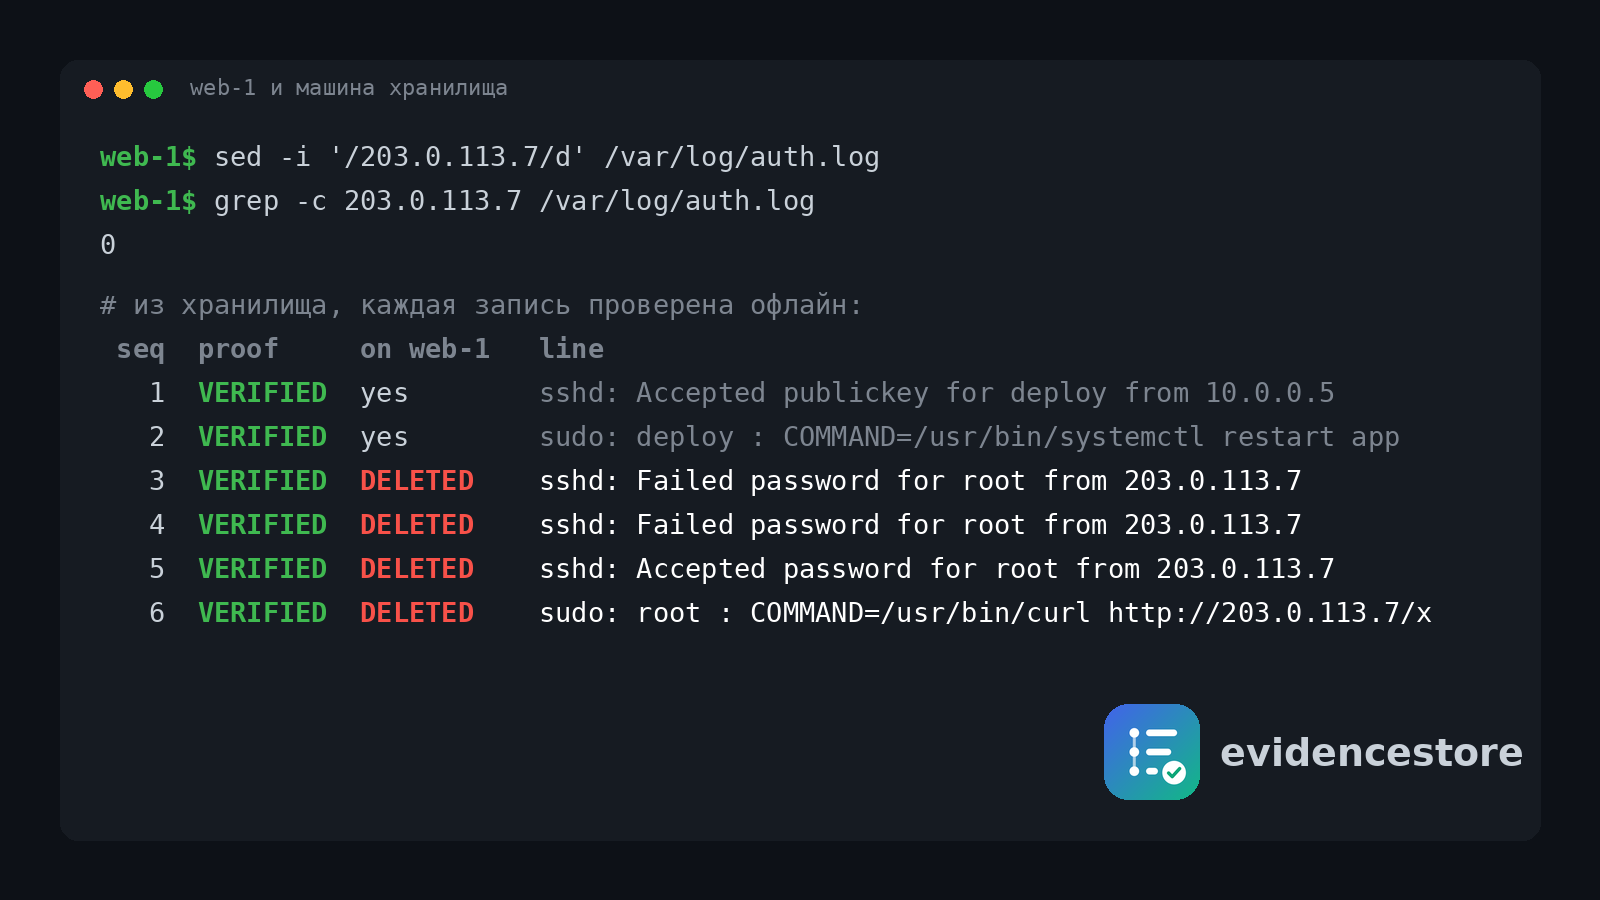
Взломщик стёр четыре строки. Хранилище их сохранило
On the training server web-1, /var/log/auth.log showed two lines: deploy logged in with a key and restarted the application. Seconds earlier there had been six lines. Four of them described someone at 203.0.113.7 guessing the root password on a third attempt and downloading a file to /tmp. The intruder then ran sed -i '/203.0.113.7/d' /var/log/auth.log, removing those lines from the server's log. A collector was working alongside the journal, and the storage preserved the deleted lines.
Утро на учебном сервере web-1. В /var/log/auth.log две строки: deploy зашёл по ключу и перезапустил приложение. Скучно. Несколько секунд назад строк было шесть. Ещё четыре рассказывали, как кто-то с адреса 203.0.113.7 с третьей попытки подобрал пароль root и скачал себе файл в /tmp. Потом он выполнил sed -i ‘/203.0.113.7/d’ /var/log/auth.log, и для сервера этих строк не стало. Но рядом с журналом работал сборщик, и каждая строка ушла на другую машину раньше, чем её стёрли. Расследование получает все четыре обратно, байт в байт, и к каждой приложено доказательство, которое проверяющий проверит у себя: без доступа к хранилищу и без доверия к его хозяину. Рассказываю, как это устроено и от каких пяти противников защищает. Читать далее